Web Security & Bug Bounty
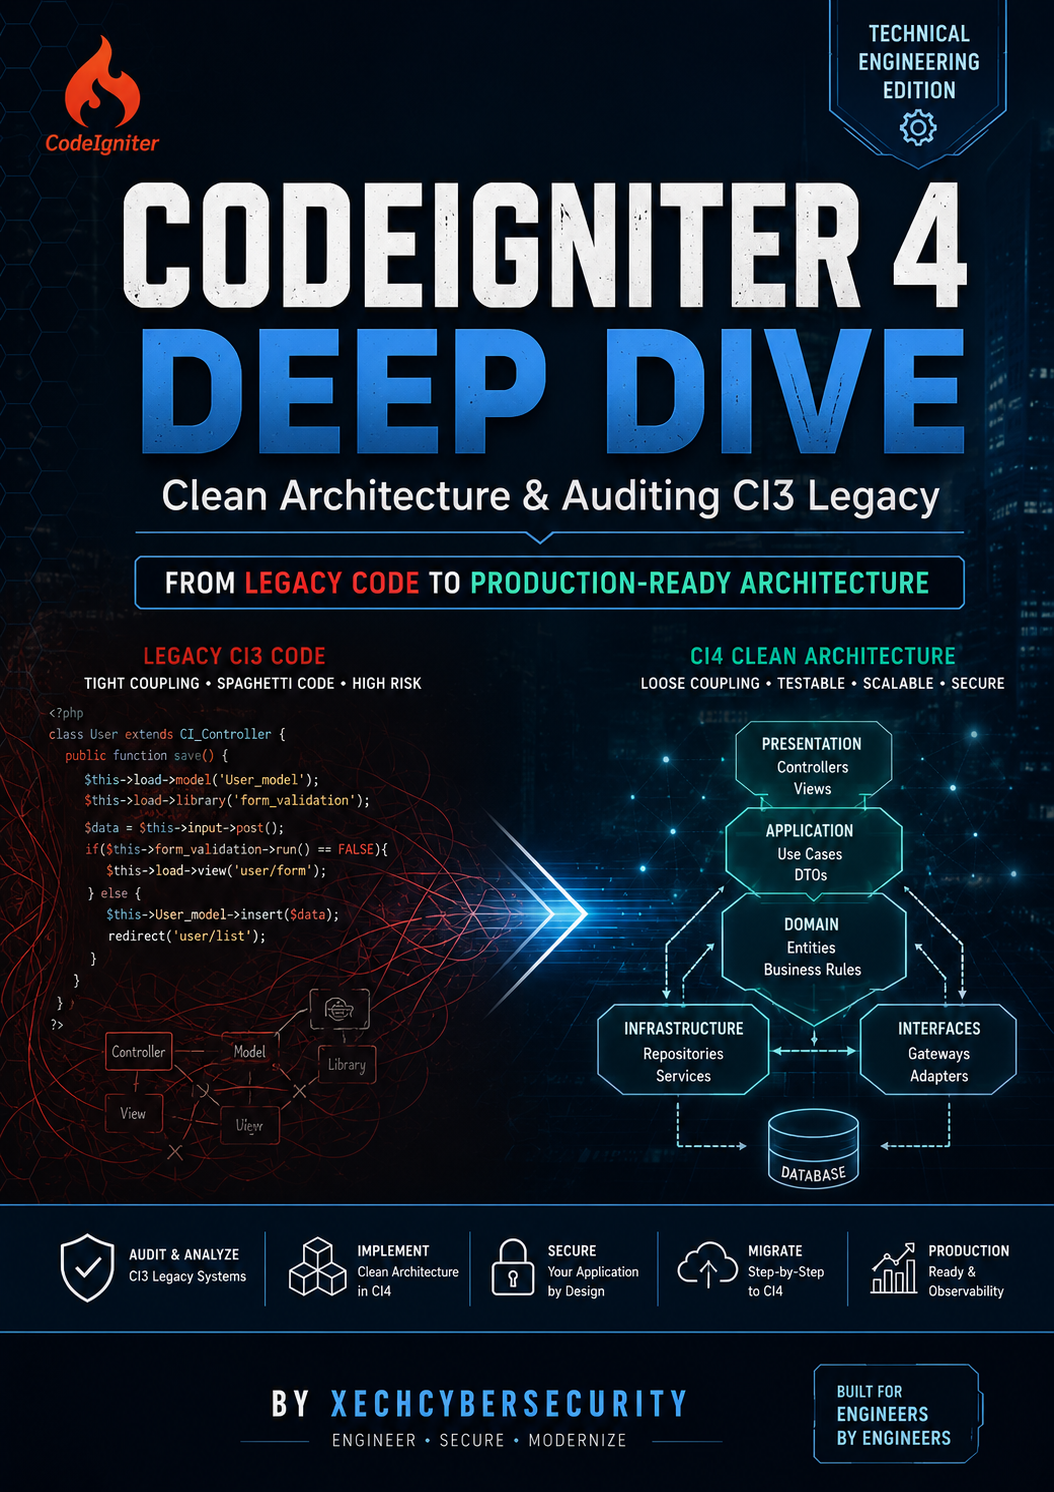
CodeIgniter 4 Deep Dive: Clean Architecture & Auditing CI3 Legacy
Penulis: Bagus Triyono & Security Review Team
Penerbit: Xechcyber Press (2026)
Bahasa: Indonesia
Sinopsis & Ringkasan Dokumen
Membangun aplikasi modern dengan CodeIgniter 4, transisi dari CI3 legacy, Shield authentication, pembuatan REST API, dan audit celah keamanan source code PHP.
Daftar Isi & Silabus Bab
Bab 1: Arsitektur Modern CodeIgniter 4 vs CI3
Bab 2: Model Entities, Database Forge & Migrations
Bab 3: CI4 Shield Authentication & Custom Filters
Bab 4: Membedah Celah SQL Injection & File Upload di CI3/CI4
Bab 5: Best Practice Pengamanan File .env & Public Folder
Disclaimer Etika: Seluruh modul, e-book, dan cheatsheet yang disediakan dalam repositori ini ditujukan semata-mata untuk tujuan edukasi keamanan siber defensif, penelitian etis, dan simulasi penyerangan berizin (*authorized pentesting*). Segala bentuk penyalahgunaan adalah tanggung jawab masing-masing individu.